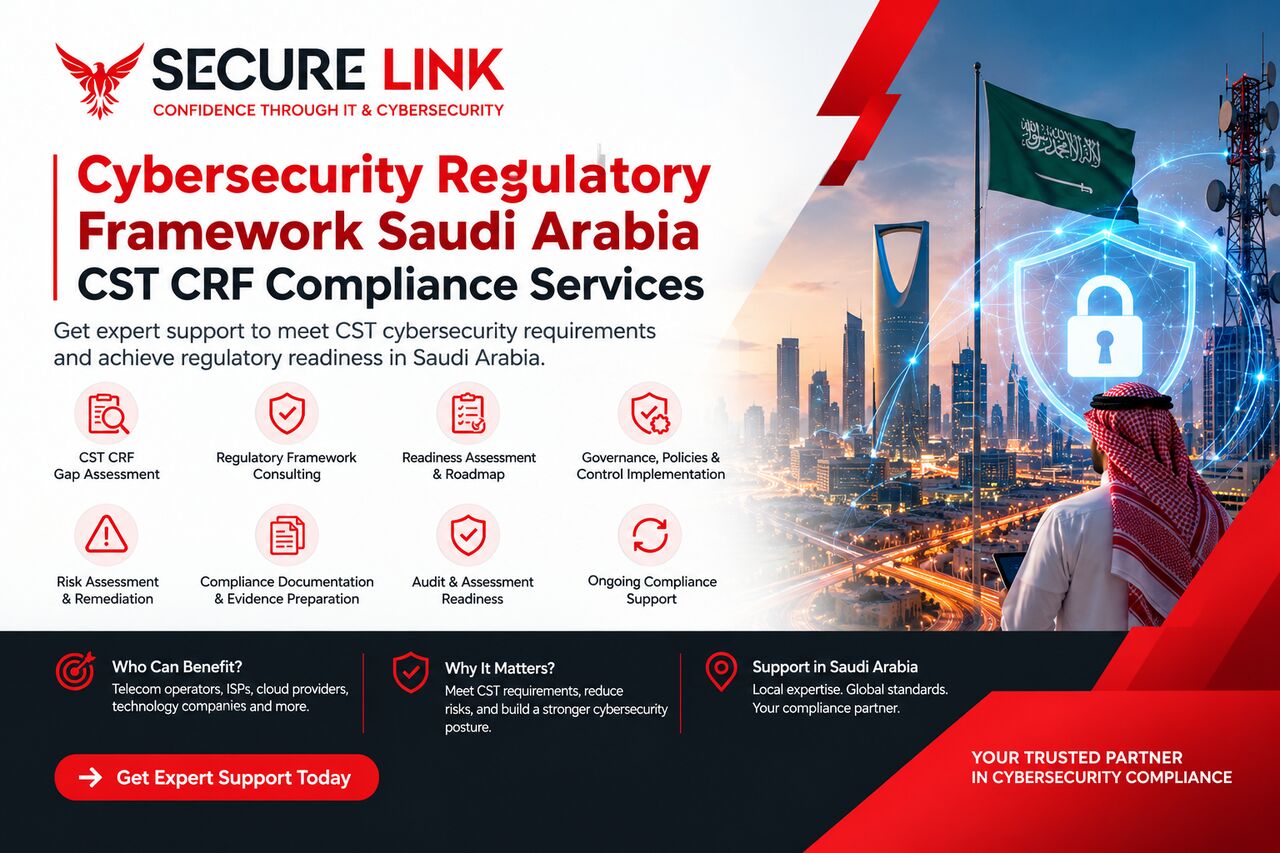
Our CST CRF compliance services in Saudi Arabia help organizations understand applicable cybersecurity requirements, assess their current security posture, identify compliance gaps, implement required controls, prepare supporting evidence, and improve readiness for regulatory assessments.
Our CST CRF Compliance Services Include:
✔ CST CRF Gap Assessment – Identify gaps between your current cybersecurity controls and applicable CST CRF requirements.
✔ Cybersecurity Regulatory Framework Consulting – Expert guidance on CST cybersecurity requirements, compliance scope, governance, and implementation priorities.
✔ CST CRF Readiness Assessment – Evaluate your organization’s cybersecurity maturity and prepare for regulatory review.
✔ Cybersecurity Governance & Policies – Develop and align cybersecurity policies, procedures, governance structures, and control responsibilities.
✔ Risk Assessment & Remediation – Identify cybersecurity risks, prioritize deficiencies, and establish practical remediation plans.
✔ CST CRF Control Implementation – Support the implementation of technical, administrative, and governance controls required for applicable compliance obligations.
✔ Compliance Documentation & Evidence – Prepare and organize policies, procedures, records, reports, and other evidence demonstrating control implementation and effectiveness.
✔ CST CRF Audit & Assessment Readiness – Review controls and evidence, track unresolved gaps, and prepare stakeholders for regulatory assessment.
✔ Ongoing CST Compliance Support – Maintain cybersecurity controls, evidence, remediation tracking, and continuous compliance readiness.
Who Needs CST CRF Compliance in Saudi Arabia?
Our services can support organizations within the applicable Saudi ICT regulatory environment, including:
• Telecommunications operators
• Internet Service Providers (ISPs)
• Cloud and digital service providers
• Technology companies
• Digital platforms
• Organizations operating communication infrastructure
• Other organizations subject to applicable CST regulatory requirements
CST CRF applicability depends on factors such as an organization’s licensing, registration, services, and regulatory status. Organizations should confirm their specific scope and applicable compliance requirements with CST.
Why Choose SecureLink?
SecureLink takes a practical, evidence-focused approach to Cybersecurity Regulatory Framework compliance in Saudi Arabia. Our methodology can cover scope assessment, gap analysis, framework alignment, control implementation, remediation, documentation, evidence preparation, audit readiness, and continuous monitoring.
Whether you are starting your CST CRF compliance journey, addressing identified cybersecurity gaps, preparing for an assessment, or strengthening an existing compliance program, SecureLink can help establish a structured roadmap toward regulatory readiness.
SecureLink Arabia – Cybersecurity & Compliance Services in Saudi Arabia
📍 Saudi Arabia
📞 +966 55 981 9942
📧 [email protected]
🌐 https://www.securelink.sa/c ...